
تشفير وفك تشفير النصوص بتقنية AES-256 محلياً في المتصفح
تعرف على كيفية عمل تشفير AES-256 بنمطي GCM وCBC محلياً عبر Web Crypto API. اشتقاق المفاتيح بواسطة PBKDF2 وأوامر OpenSSL المتوافقة.
قراءة الدليلDEVOMNITOOLS / أدلة المطورين
خطوات عملية وأدلة تقنية مفصلة لفحص الرموز الأمنية والشهادات الرقمية وأيقونات SVG محلياً باستخدام أدوات المتصفح المتطورة.
تعرف على كيفية عمل تشفير AES-256 بنمطي GCM وCBC محلياً عبر Web Crypto API. اشتقاق المفاتيح بواسطة PBKDF2 وأوامر OpenSSL المتوافقة.
قراءة الدليل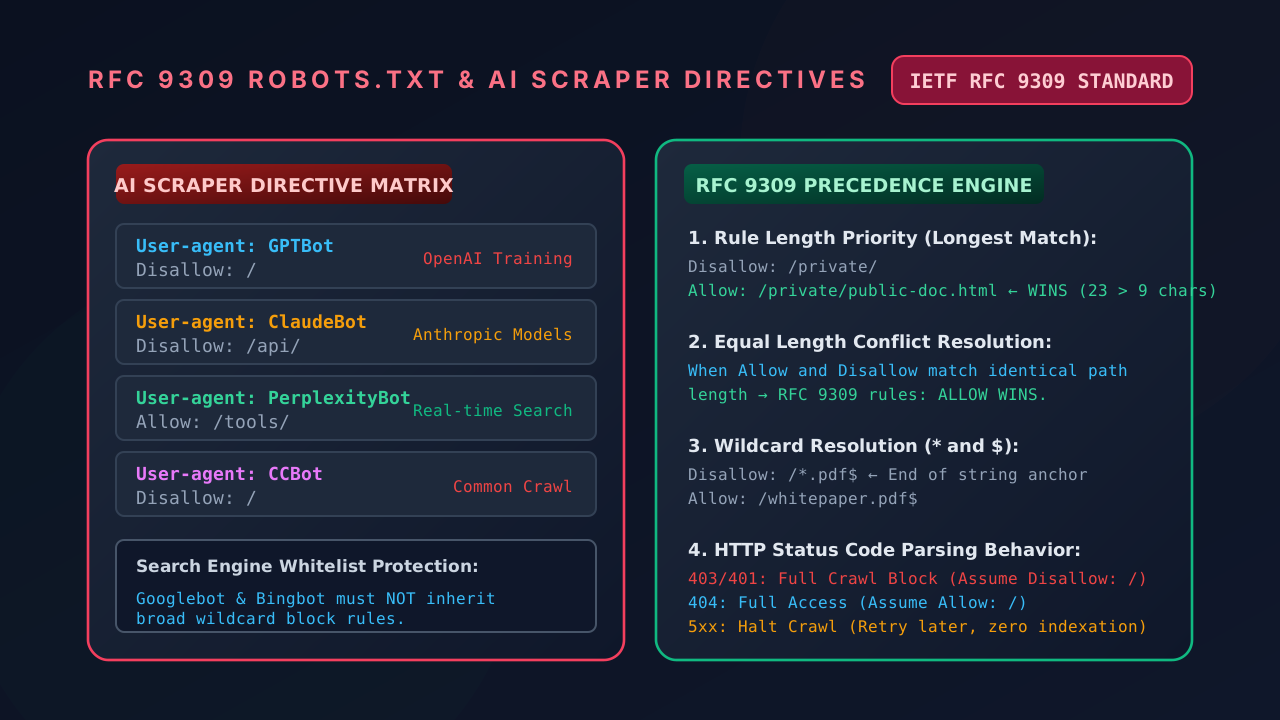
تعرف على قواعد أسبقية IETF RFC 9309، وقم بتهيئة توجيهات دفاعية لزواحف الذكاء الاصطناعي (GPTBot و ClaudeBot)، وتفادي أخطاء حظر الزحف.
قراءة الدليل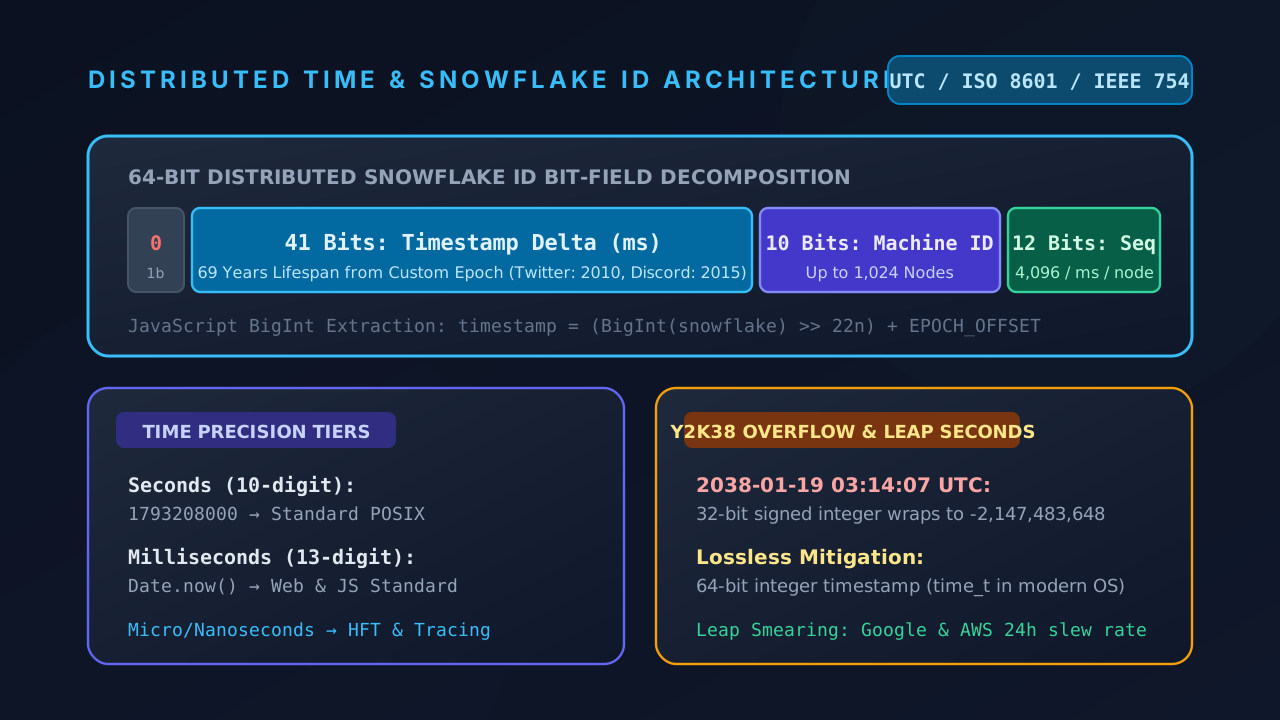
تعرف على طوابع POSIX الزمنية وتفكيك معرفات Snowflake ذات 64 بت ومشكلة عام 2038 ومزامنة الساعات الموزعة بدقة متناهية.
قراءة الدليل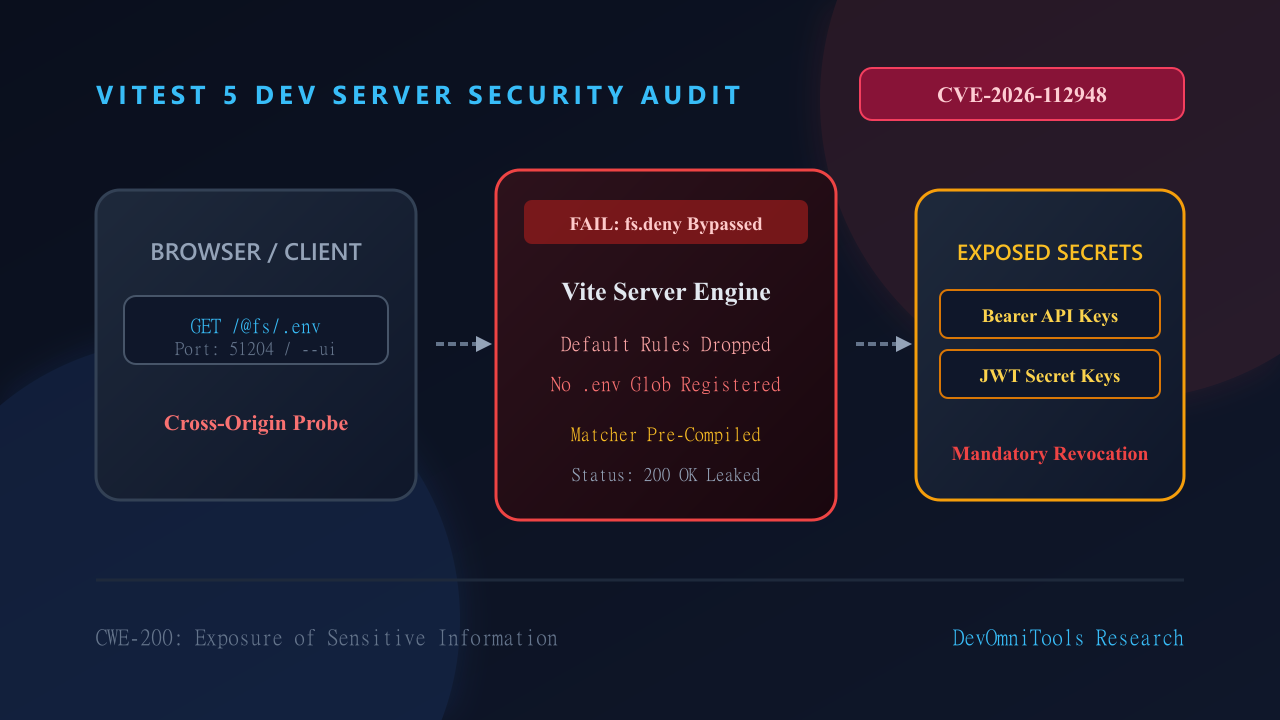
تحليل أمني لثغرة CVE-2026-112948 في خادم Vitest 5 وكيفية تدوير الرموز المسربة بأمان.
قراءة الدليل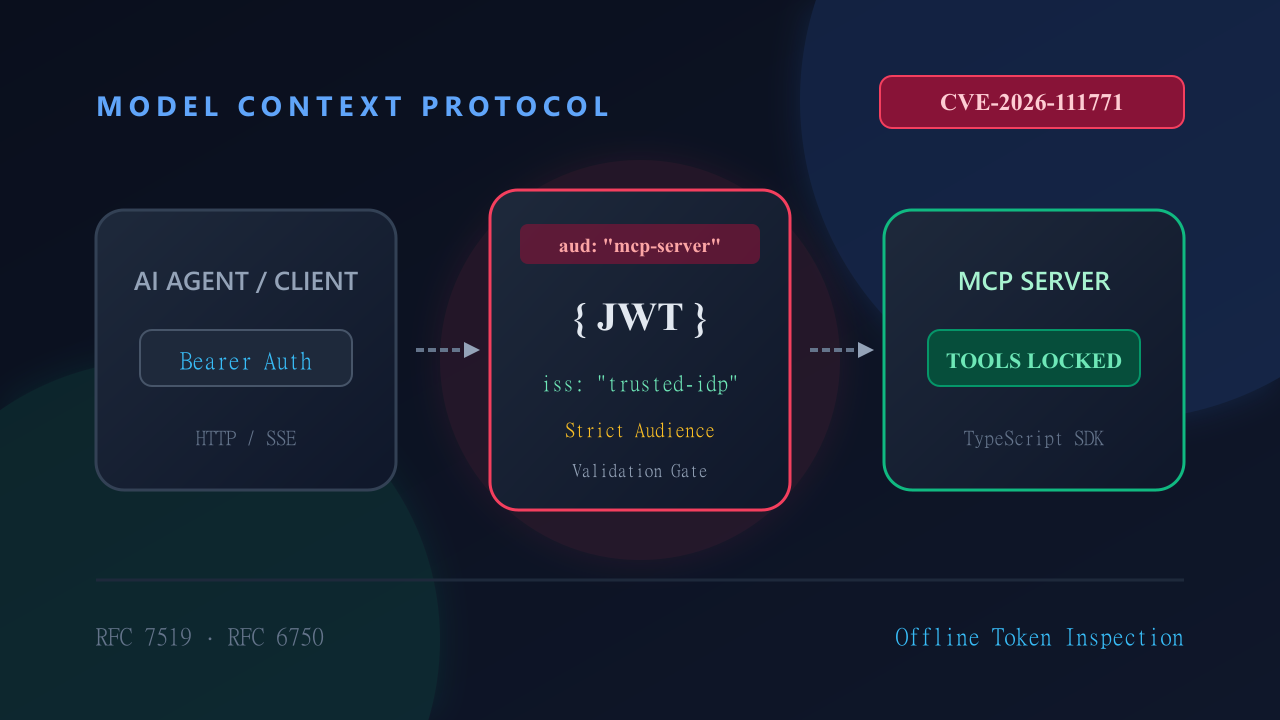
تشخيص ومعالجة ثغرة CVE-2026-111771 في مكتبة TypeScript لبروتوكول MCP. فحص مطالبات الجمهور محلياً داخل المتصفح.
قراءة الدليل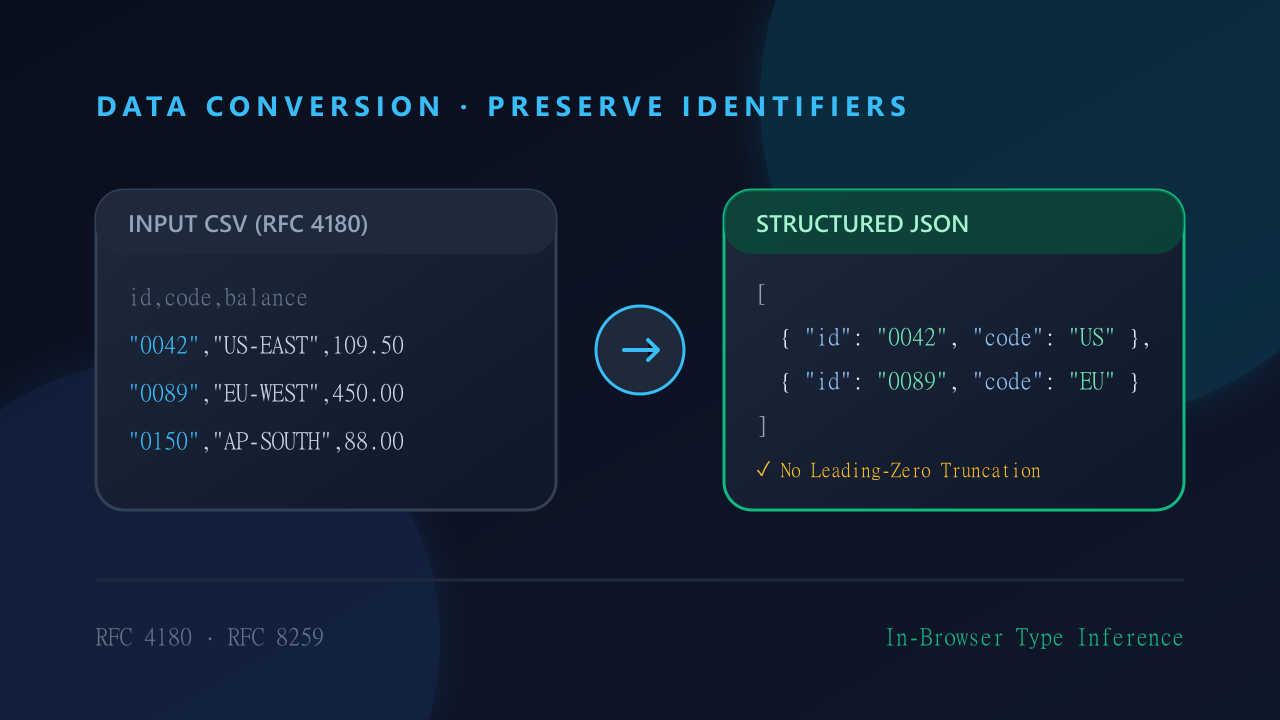
حوّل CSV محلياً بأمثلة للأصفار الأولية والفواصل داخل الاقتباسات واستنتاج الأنواع. تحقق من النتيجة قبل التصدير.
قراءة الدليل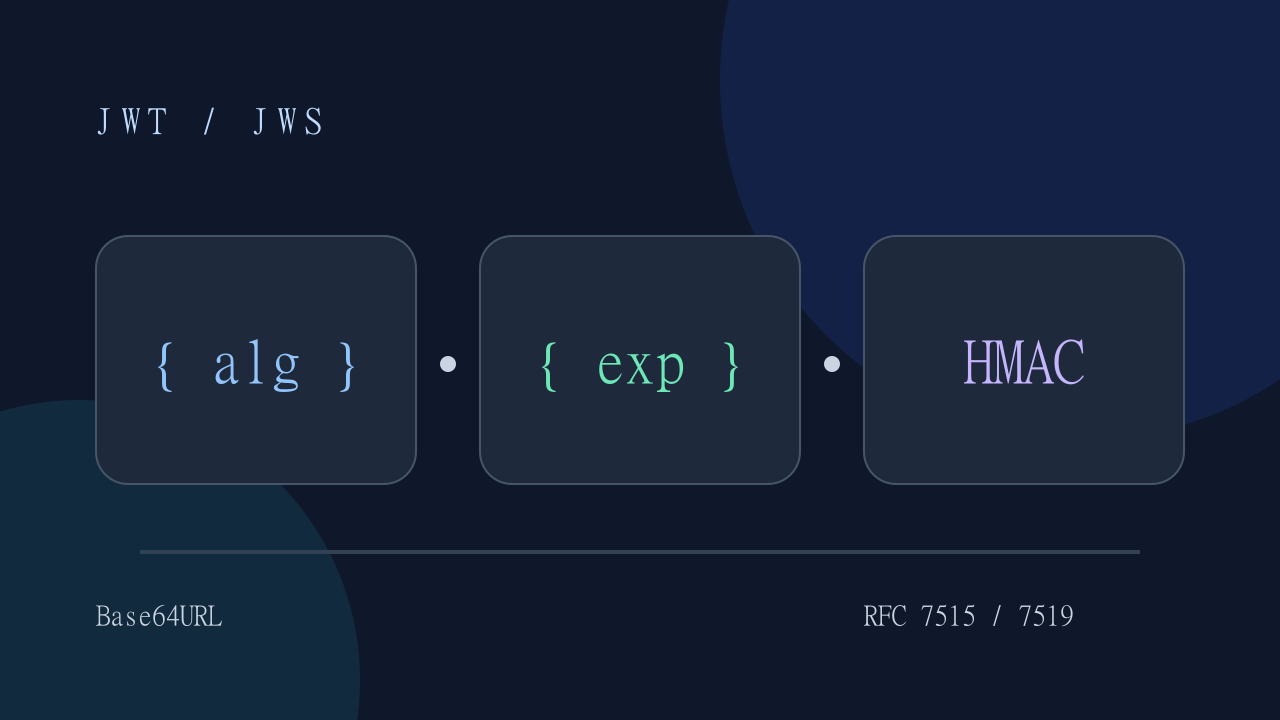
افحص ترويسة JWT ومحتواه داخل المتصفح، وتعرّف على الفرق بين قراءة البيانات والتحقق من التوقيع وكيفية التعامل مع الرموز الحساسة.
قراءة الدليل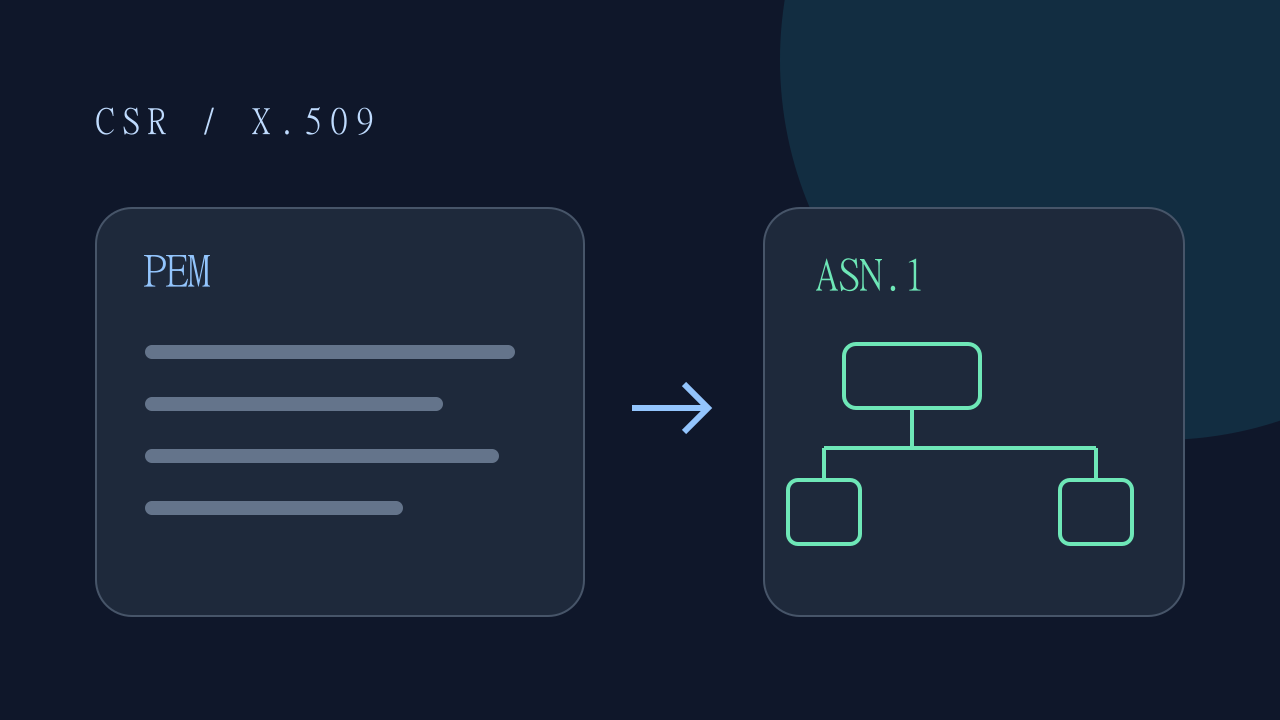
افحص شهادات PEM وطلبات توقيع الشهادات داخل المتصفح. قارن الحقول وافهم الفرق بين طلب CSR والشهادة التي أصدرتها جهة التصديق.
قراءة الدليل
أنشئ خط TTF من مسارات SVG داخل المتصفح، ثم نزّل الخط وانسخ CSS. افهم حدود التنسيقات وطريقة دمج الأيقونات وإتاحتها للمستخدمين.
قراءة الدليلتوفر أدلة المطورين لدينا شروحات تقنية متعمقة تستند إلى مواصفات RFC الرسمية ومعايير الويب الحديثة. توضح كل مقالة حدود المعالجة المحلية على جانب العميل، والاعتبارات الأمنية، وخطوات تصحيح الأخطاء القابلة للتكرار، والحالات البرمجية الخاصة. نركز على معايير حماية البيانات وعدم تسريبها، لنبين للمطورين كيفية فحص الرموز المشفرة وتحليل الشهادات الرقمية وتحويل البيانات دون إرسال أي معلومات سرية إلى خوادم خارجية.
تتم جميع العمليات الحسابية والتحويلات داخل ذاكرة المتصفح عبر Web Crypto API ومحركات الجافاسكريبت الحديثة دون إرسال السجلات لأي طرف ثالث.
تتبع الأدلة بدقة مواصفات RFC 7519 لرموز JWT، وRFC 4180 لملفات CSV، وRFC 5280 لشهادات X.509، مما يضمن توافقاً قياسياً تاماً.
تحتوي كل مقالة على نماذج برمجية اصطناعية واختبارات قياسية يمكن تشغيلها والتحقق منها مباشرة في أي بيئة تطوير.
تتم مراجعة جميع الأدلة مقابل معايير IETF وW3C الرسمية، بما في ذلك RFC 7519 وRFC 2986 وRFC 4180 وRFC 5280. يتم التحقق من جميع الأمثلة البرمجية وحسابات التشفير باستخدام مجموعات اختبار معتمدة دولياً لضمان عدم وجود تناقضات برمجية.
نعم بكل تأكيد. تعتمد حلولنا وأدواتنا فقط على واجهات المتصفح القياسية والمكتبات الخفيفة دون أي اعتماد على خوادم سحابية خارجية أو استدعاءات شبكية، مما يجعلها آمنة ومثالية للاستخدام في الشبكات المصرفية والأنظمة المعزولة.
تخضع جميع المتغيرات والمفاتيح لدورة حياة محددة داخل النطاق المحلي للدوال (Scoped Execution). عند اكتمال العملية أو إغلاق الصفحة، تقوم محركات V8 وJavaScriptCore بإعادة تدوير الذاكرة التلقائي (Garbage Collection)، مما يمنع بقاء أي بيانات في الذاكرة المؤقتة أو التخزين الدائم.